Domain opnt.de kaufen?
Wir ziehen mit dem Projekt
opnt.de um.
Sind Sie am Kauf der Domain
opnt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain opnt.de kaufen?
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **

Ähnliche Suchbegriffe für Penetrationstest
Top-Angebote
Produkte zum Begriff Penetrationstest:
-
Human Base BaseX.oc4 OPNT NaturHuman Base BaseX.oc4 OPNT, 4-Saiter E-Bass, Sumpfesche Korpus, 3-tlg. geschraubter Ahorn Hals, Palisander (Dalbergia Latifolia)Griffbrett, 24 Bünde, 34" Mensurlänge, Dual Action Truss Rod, Graphit Sattell mit Nullbund, 2 Delano MM-STyle Pickups, Singlecoil Schalter, Glockenklang 3-Band aktiv Preamp, passive Höhenblende (nur im passiv Mode), 3-dimensional verstellbare Brücke, Hardware: Schwarz, inkl. Human Base Gigbag, Farbe: Natur (offenporig)1580,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die wichtigsten Aspekte bei der Durchführung einer erfolgreichen Penetrationstest?
Die wichtigsten Aspekte bei der Durchführung eines erfolgreichen Penetrationstests sind eine klare Zieldefinition, eine gründliche Planung und Vorbereitung sowie die Auswahl eines erfahrenen und qualifizierten Teams. Es ist entscheidend, die Ergebnisse des Tests sorgfältig zu dokumentieren und Maßnahmen zur Behebung von Schwachstellen zu implementieren, um die Sicherheit des Systems zu verbessern. Regelmäßige Penetrationstests sollten durchgeführt werden, um die Wirksamkeit der Sicherheitsmaßnahmen kontinuierlich zu überprüfen und zu verbessern. **
-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und die Sicherheit eines Unternehmensnetzwerks zu überprüfen?
1. Identifizierung von Zielen und Anforderungen für den Test. 2. Durchführung einer umfassenden Schwachstellenanalyse. 3. Erstellung eines detaillierten Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
-
"Warum ist ein Penetrationstest für die Sicherheit eines Unternehmens so wichtig und wie kann er durchgeführt werden?"
Ein Penetrationstest ist wichtig, um Schwachstellen in den Sicherheitssystemen eines Unternehmens aufzudecken und zu beheben. Durchgeführt wird er, indem ein Team von Ethical Hackern versucht, die Systeme wie ein echter Angreifer zu infiltrieren. Auf diese Weise können potenzielle Sicherheitslücken identifiziert und behoben werden, bevor sie von böswilligen Hackern ausgenutzt werden können. **
-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und die Sicherheit von IT-Systemen zu verbessern?
1. Identifizierung von Schwachstellen durch Scannen und Testen des Systems. 2. Ausnutzung der Schwachstellen, um potenzielle Angriffspunkte zu identifizieren. 3. Empfehlungen für die Behebung der Schwachstellen und Verbesserung der Sicherheit des Systems. **


Was sind die grundlegenden Schritte, um einen erfolgreichen Penetrationstest für die Netzwerksicherheit durchzuführen?
Die grundlegenden Schritte für einen erfolgreichen Penetrationstest sind die Planung, die Durchführung und die Berichterstellung. Zunächst muss ein detaillierter Plan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Anschließend werden die Schwachstellen im Netzwerk identifiziert und getestet, um potenzielle Sicherheitslücken aufzudecken. Zum Abschluss wird ein umfassender Bericht erstellt, der die Ergebnisse, Empfehlungen und Maßnahmen zur Behebung der Schwachstellen enthält. **
Was sind die gängigsten Methoden für einen erfolgreichen Penetrationstest und wie kann man die Sicherheit eines Systems damit verbessern?
Die gängigsten Methoden für einen erfolgreichen Penetrationstest sind Netzwerkscans, Schwachstellenanalysen und Social Engineering-Angriffe. Durch die Identifizierung von Schwachstellen und Sicherheitslücken können Unternehmen ihre Systeme verbessern und potenzielle Angriffspunkte schließen. Ein regelmäßiger Penetrationstest hilft dabei, die Sicherheit eines Systems kontinuierlich zu überprüfen und zu stärken. **
Top-Angebote
Produkte zum Begriff Penetrationstest:
-
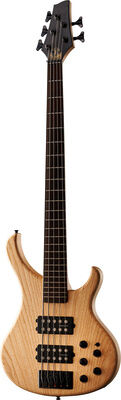
Human Base BaseX.oc5 OPNT NaturHuman Base BaseX.oc5 OPNT, 5-Saiter E-Bass, Sumpfesche Korpus, 3-tlg. geschraubter Ahorn Hals, Palisander (Dalbergia Latifolia)Griffbrett, 24 Bünde, 34" Mensurlänge, Dual Action Truss Rod,45 mm Sattelbreite, Graphit Sattell mit Nullbund, 2 Delano MM-STyle Pickups, Singlecoil Schalter, Glockenklang 3-Band aktiv Preamp, passive Höhenblende (nur im passiv Mode), 3-dimensional verstellbare Brücke, Hardware: Schwarz, inkl. Human Base Gigbag, Farbe: Natur (offenporig)1780,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
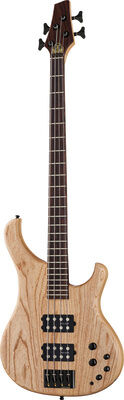
Human Base BaseX.oc4 OPNT NaturHuman Base BaseX.oc4 OPNT, 4-Saiter E-Bass, Sumpfesche Korpus, 3-tlg. geschraubter Ahorn Hals, Palisander (Dalbergia Latifolia)Griffbrett, 24 Bünde, 34" Mensurlänge, Dual Action Truss Rod, Graphit Sattell mit Nullbund, 2 Delano MM-STyle Pickups, Singlecoil Schalter, Glockenklang 3-Band aktiv Preamp, passive Höhenblende (nur im passiv Mode), 3-dimensional verstellbare Brücke, Hardware: Schwarz, inkl. Human Base Gigbag, Farbe: Natur (offenporig)1580,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind die wichtigsten Aspekte bei der Durchführung einer erfolgreichen Penetrationstest?
Die wichtigsten Aspekte bei der Durchführung eines erfolgreichen Penetrationstests sind eine klare Zieldefinition, eine gründliche Planung und Vorbereitung sowie die Auswahl eines erfahrenen und qualifizierten Teams. Es ist entscheidend, die Ergebnisse des Tests sorgfältig zu dokumentieren und Maßnahmen zur Behebung von Schwachstellen zu implementieren, um die Sicherheit des Systems zu verbessern. Regelmäßige Penetrationstests sollten durchgeführt werden, um die Wirksamkeit der Sicherheitsmaßnahmen kontinuierlich zu überprüfen und zu verbessern. **
-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und die Sicherheit eines Unternehmensnetzwerks zu überprüfen?
1. Identifizierung von Zielen und Anforderungen für den Test. 2. Durchführung einer umfassenden Schwachstellenanalyse. 3. Erstellung eines detaillierten Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
Ähnliche Suchbegriffe für Penetrationstest
-
Harley Benton UkeBass OPNT Natur mattHarley Benton UkeBass OPNT; Solidbody Elektrischer Ukulelen Bass; Korpus: amerikanische Sumpfesche; 3-teiliger Ahorn Hals mit Okume Streifen; Griffbrett: Jatoba Griffbrett; 24 Medium Jumbo Bünde; Sattelbreite: 45 mm; Sattelmaterial: ABS; Mensur: 20,86" (530 mm); Custom Light Die-Cast Mechaniken; aktives Piezo Tonabnehmersystem; Regler: Volume, Treble, Bass; Farbe: Natural Satin; Werksbesaitung: Aquila.189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
"Warum ist ein Penetrationstest für die Sicherheit eines Unternehmens so wichtig und wie kann er durchgeführt werden?"
Ein Penetrationstest ist wichtig, um Schwachstellen in den Sicherheitssystemen eines Unternehmens aufzudecken und zu beheben. Durchgeführt wird er, indem ein Team von Ethical Hackern versucht, die Systeme wie ein echter Angreifer zu infiltrieren. Auf diese Weise können potenzielle Sicherheitslücken identifiziert und behoben werden, bevor sie von böswilligen Hackern ausgenutzt werden können. **
-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und die Sicherheit von IT-Systemen zu verbessern?
1. Identifizierung von Schwachstellen durch Scannen und Testen des Systems. 2. Ausnutzung der Schwachstellen, um potenzielle Angriffspunkte zu identifizieren. 3. Empfehlungen für die Behebung der Schwachstellen und Verbesserung der Sicherheit des Systems. **
-
Was sind die grundlegenden Schritte, um einen erfolgreichen Penetrationstest für die Netzwerksicherheit durchzuführen?
Die grundlegenden Schritte für einen erfolgreichen Penetrationstest sind die Planung, die Durchführung und die Berichterstellung. Zunächst muss ein detaillierter Plan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Anschließend werden die Schwachstellen im Netzwerk identifiziert und getestet, um potenzielle Sicherheitslücken aufzudecken. Zum Abschluss wird ein umfassender Bericht erstellt, der die Ergebnisse, Empfehlungen und Maßnahmen zur Behebung der Schwachstellen enthält. **
-
Was sind die gängigsten Methoden für einen erfolgreichen Penetrationstest und wie kann man die Sicherheit eines Systems damit verbessern?
Die gängigsten Methoden für einen erfolgreichen Penetrationstest sind Netzwerkscans, Schwachstellenanalysen und Social Engineering-Angriffe. Durch die Identifizierung von Schwachstellen und Sicherheitslücken können Unternehmen ihre Systeme verbessern und potenzielle Angriffspunkte schließen. Ein regelmäßiger Penetrationstest hilft dabei, die Sicherheit eines Systems kontinuierlich zu überprüfen und zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.